فاز 1
پیش ثبت نام
برای ورود به بوت کمپ فرانت اند ، ابتدا فرم ارزیابی توسط شما تکمیل شده. و مشاوران آنلیم با شما تماس خواهند گرفت. پیش ثبت نام و مشاوره مشمول هزینه نبوده و به صورت کاملا رایگان انجام میشود.
در این بوتکمپ فشرده، شرکتکنندگان با مفاهیم عملی امنیت سایبری، تست نفوذ، تحلیل آسیبپذیریها و حل چالشهای CTF آشنا میشوند. آموزشها بهصورت کاملاً عملی و پروژهمحور ارائه شده و در پایان، دانشجویان توانایی شرکت در مسابقات امنیت سایبری و حل چالشهای واقعی را خواهند داشت.
گواهینامه معتبر
کار تیمی و شبکهسازی
پروژه واقعی
هدایت توسط منتور
اینجا فقط آموزش نمیبینید؛ برای ورود واقعی به بازار کار برنامهنویسی آماده میشوید.
در این بوتکمپ صرفاً ابزارها را یاد نمیگیرید؛ با چالشهای واقعی فارنزیک، مهندسی معکوس، Pwn و Web Security روبهرو میشوید و یاد میگیرید مانند یک تحلیلگر امنیت فکر کنید.
هر تیم علاوه بر مدرس، یک منتور اختصاصی خواهد داشت که در طول بوتکمپ مسیر یادگیری، حل چالشها و پیشرفت اعضا را بهصورت مستمر همراهی میکند.
یادگیری زمانی عمیق میشود که آن را در عمل تجربه کنید. در طول بوتکمپ چندین مسابقه و رویداد CTF برگزار میشود تا مهارتهای خود را در فضای رقابتی محک بزنید.
تمرکز اصلی بوتکمپ روی کار عملی، تحلیل سناریوهای واقعی و حل چالش است؛ نه اسلایدهای تئوری و آموزشهای سطحی.
از فارنزیک و تحلیل حافظه تا مهندسی معکوس، Exploitation، Web Security و CTF؛ مسیری که معمولاً یادگیری آن سالها زمان میبرد، در یک برنامه ساختارمند و هدفمند ارائه میشود.
تمام جلسات ضبط شده و پس از پایان بوتکمپ نیز در اختیار شما خواهد بود تا بتوانید هر زمان به مباحث و تمرینها بازگردید.
پذیرش در این بوتکمپ بعد از بررسی و مصاحبه انجام میشود. تا آنلیم مطمئن شود در کنار هم مسیر های جدی، باانگیزه و هم سطح قرار بگیرید.
پس از پیشثبتنام، اگر به پرداخت اقساطی نیاز داشتید، شرایط پرداخت در جلسه مصاحبه مطرح میشود تا بتوانید راحتتر برای ورود به بوتکمپ برنامهریزی کنید.
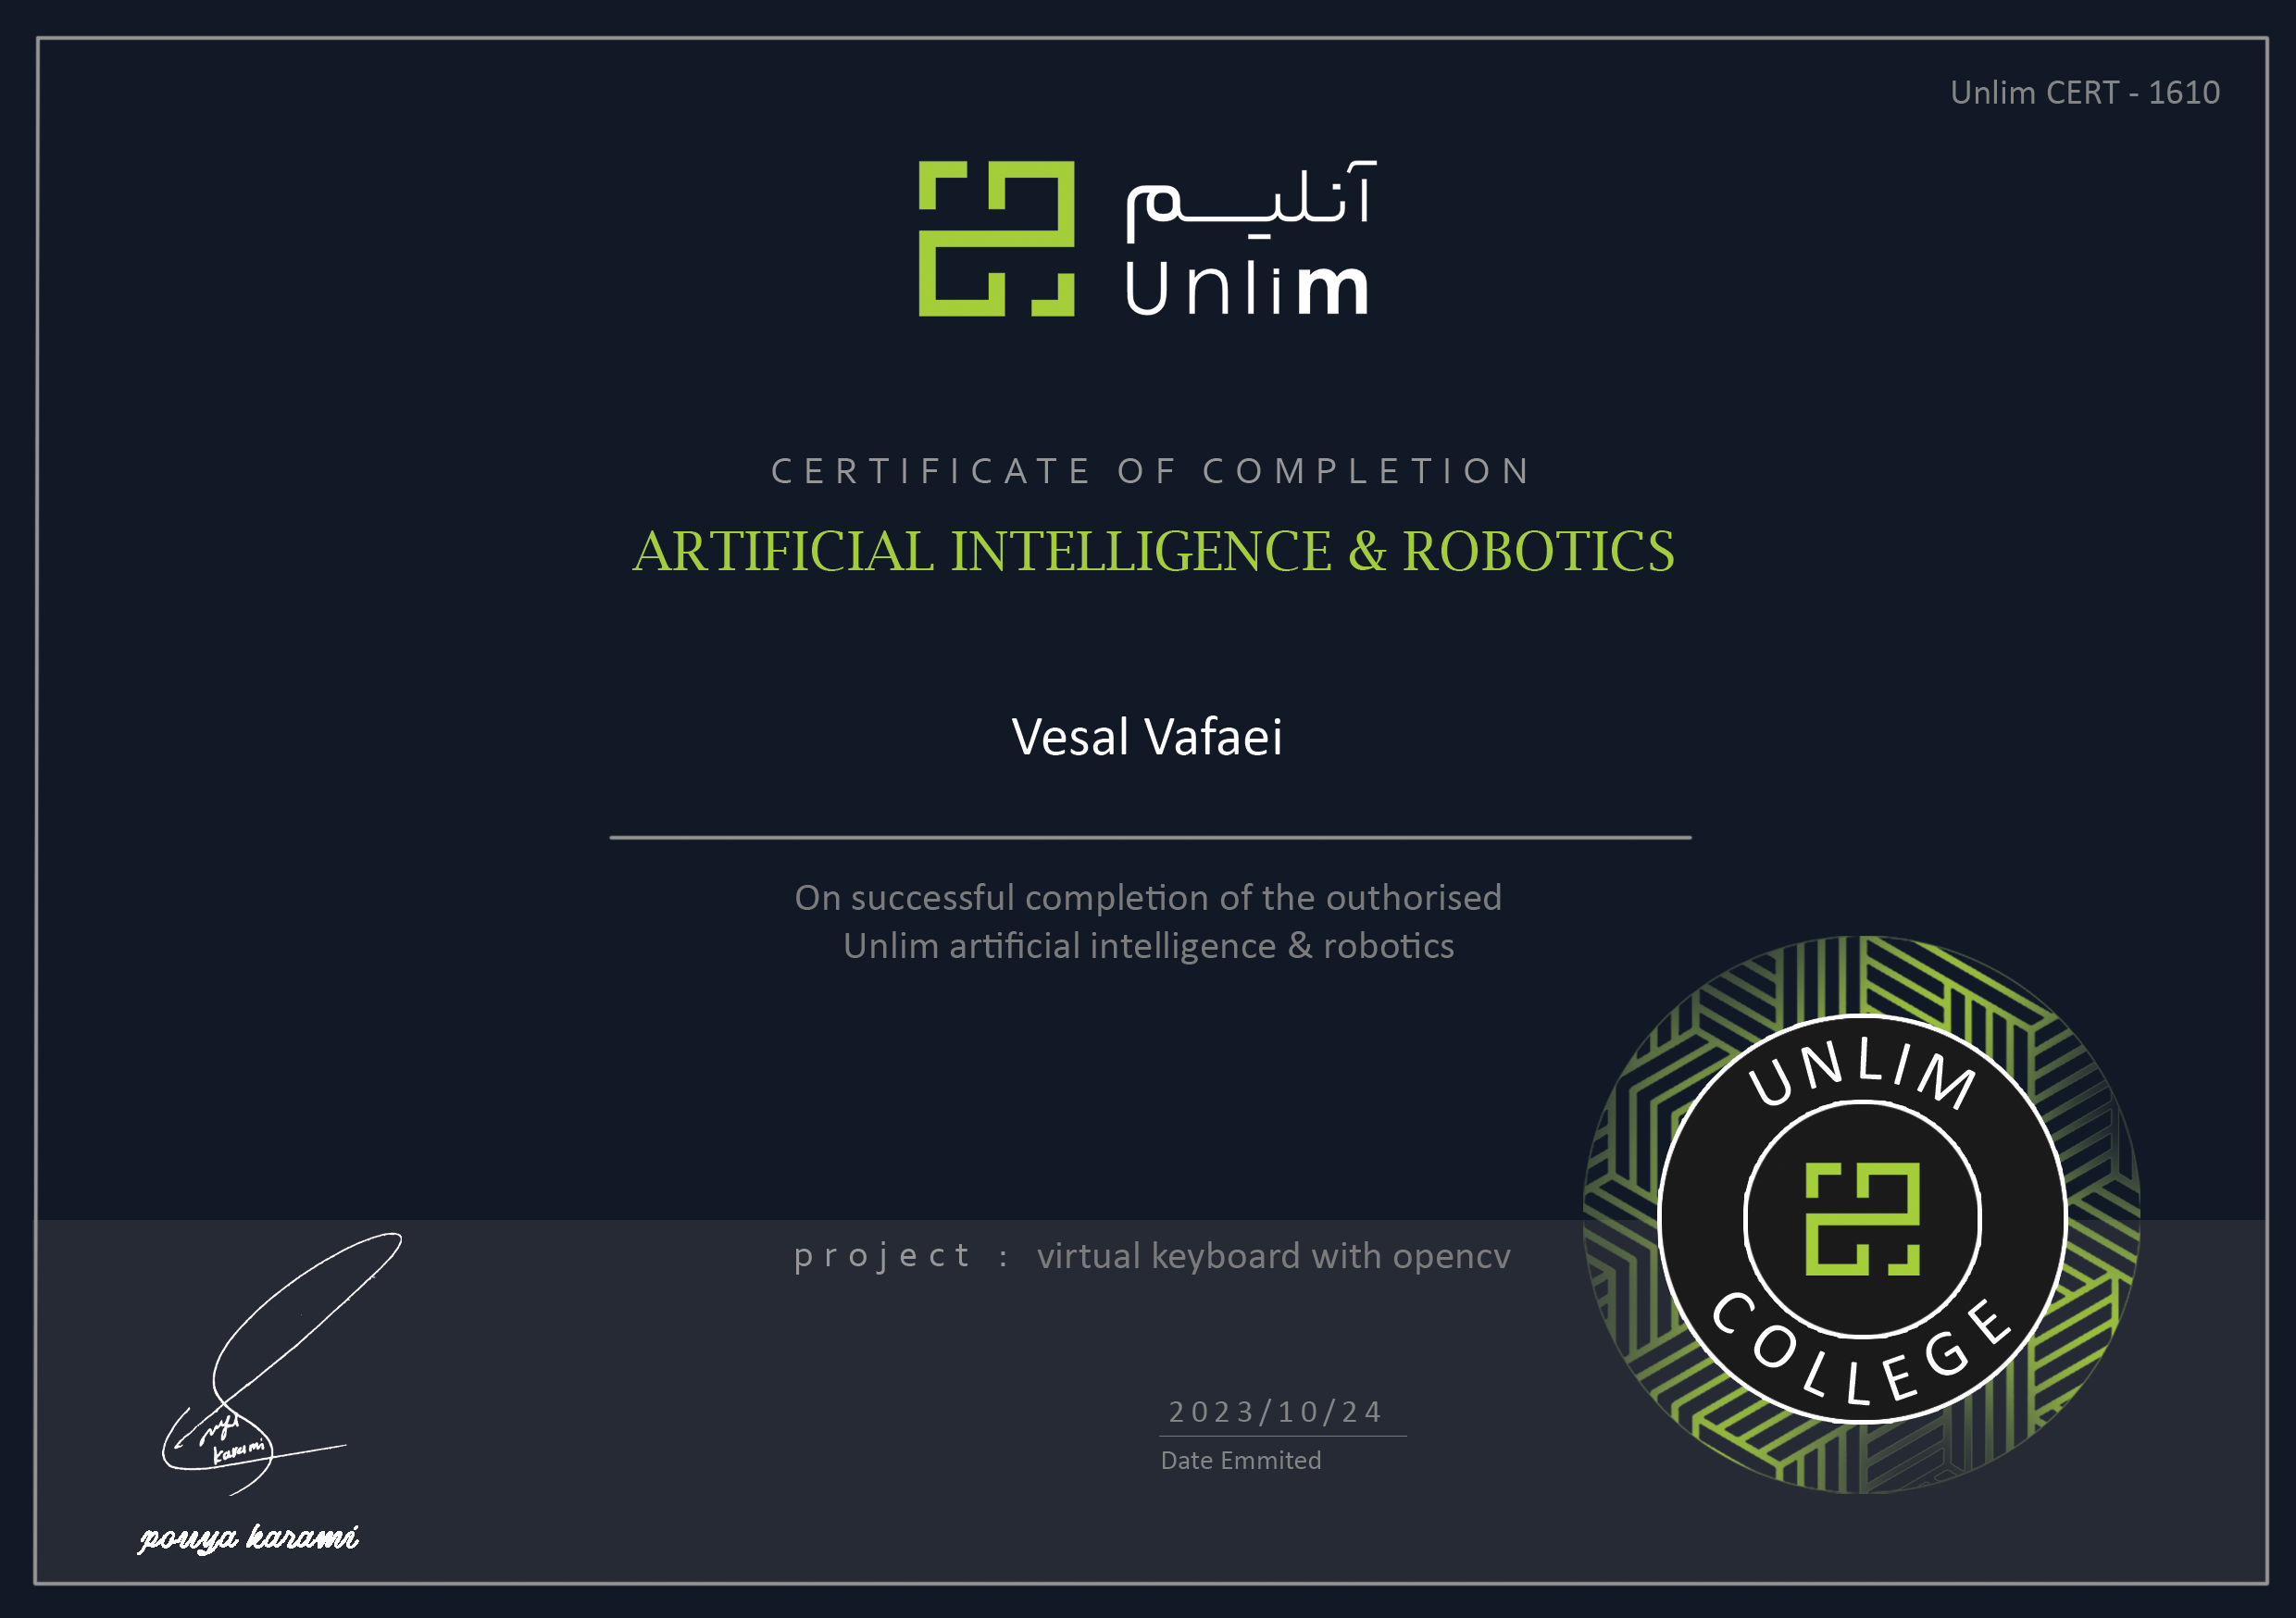
مدرک پایان دوره شما فقط یک فایل یا برگه ساده نیست؛ اطلاعات آن روی سایت قابل مشاهده و پیگیری است و نسخه فیزیکی آن هم در اختیار شما قرار میگیرد تا مدرکی معتبر و قابل اتکا برای رزومهتان داشته باشید.
این نقشه راه نشان میدهد در طول بوتکمپ چه مراحلی را طی میکنید و چگونه پیشرفت میکنید.
برای ورود به بوت کمپ فرانت اند ، ابتدا فرم ارزیابی توسط شما تکمیل شده. و مشاوران آنلیم با شما تماس خواهند گرفت. پیش ثبت نام و مشاوره مشمول هزینه نبوده و به صورت کاملا رایگان انجام میشود.
پس از پیش ثبت نام رایگان و بررسی نهایی ، تیم آنلیم 40 نفر از متقاضیان را برای شروع بوت کمپ انتخاب میکند . این گزینش بر اساس رغبت سنجی نفرات انجام میشود.
پس از ورود به بوت کمپ ، وقت تشکیل تیم و اختصاص منتور است. شرکت کنندگان هر تیم ، با تعامل ، مشارکت و منتورینگ حرفه ای ، با کار گروهی و تحویل پروژه واقعی آشنا میشوند.
مسیر یادگیری گام به گام از مبانی تا تسلط کامل و ورود به بازار کار
اولین قدم برای تبدیل شدن به یک شرکتکننده حرفهای CTF و تحلیلگر امنیت سایبری.
شناسایی ساختار داخلی فایلها، کشف اطلاعات پنهان و بازیابی دادهها با استفاده از تکنیکهای تخصصی فارنزیک.
آشنایی با ساختار شبکه، تحلیل بستههای ارتباطی و کشف فعالیتهای مشکوک با استفاده از Wireshark.
یادگیری تحلیل ساختار دیسک، فایلسیستمها و بازیابی فایلهای حذفشده و اطلاعات پنهان در فضای ذخیرهسازی.
یادگیری تحلیل Dump حافظه و استخراج فرآیندها، ارتباطات و ردپاهای مخفی با استفاده از Volatility.
رقابت زنده تیمها در حل چالشهای فارنزیک در قالب یک مسابقه واقعی CTF در سایت آنلیم با سناریوهای ترکیبی.
تحلیل ساختار و منطق برنامههای باینری و مهندسی معکوس آنها با استفاده از ابزارهای Ghidra و IDA.
یادگیری کامل زبان اسمبلی x86-64 و درک نحوه اجرای دستورها، کنترل جریان برنامه و تعامل با حافظه در سطح ماشین.
تحلیل پویا (Dynamic Analysis) باینریها با GDB و کرک کردن برنامهها با استفاده از قابلیتهای دیباگ و تحلیل در Ghidra و IDA Pro.
تحلیل و حل منطقهای پیچیده در باینریها با استفاده از تکنیکهای پیشرفته مهندسی معکوس و Solverهایی مانند Z3.
برگزاری رویداد حضوری شامل ارائه تجربیات، حل چالشهای CTF و رقابت تیمی در قالب یک مسابقه واقعی امنیتی.
یادگیری تحلیل نمادین (Symbolic Execution) و حل خودکار منطق باینریها با استفاده از ابزار قدرتمند angr در چالشهای پیشرفته CTF.
آشنایی با مبانی Exploitation و ساختار حافظه برای درک آسیبپذیریهای رایج در باینریها.
یادگیری مفاهیم Shellcode، تکنیکهای اجرای کد دلخواه و نقش NX در جلوگیری از اجرای کد در حافظه.
یادگیری مفهوم Return Oriented Programming و استفاده از گجتها برای کنترل جریان اجرای برنامه.
تحلیل مکانیزم PIE و یادگیری تکنیکهای نشت اطلاعات (Information Leak) و محاسبه آدرسها، در کنار شناسایی آسیبپذیری Format String و استفاده از آن برای نشت اطلاعات، تغییر حافظه و دور زدن مکانیزمهای دفاعی در باینریهای مدرن.
بررسی مکانیزم Stack Canary و یادگیری روشهای نشت و دور زدن آن در سناریوهای واقعی Binary Exploitation.
آشنایی با معماری وب و پروتکل HTTP و یادگیری تکنیکهای تحلیل و دستکاری درخواستها و پاسخها با استفاده از Burp Suite، در کنار بررسی مکانیزمهای احراز هویت، مدیریت نشست و کنترل دسترسی و تحلیل آسیبپذیریهایی مانند IDOR و Broken Access Control.
شناسایی و بهرهبرداری از آسیبپذیریهای Command Injection و LFI برای دسترسی به فایلهای حساس و اجرای دستورات روی سرور.
شناسایی و بهرهبرداری از آسیبپذیری XSS برای اجرای کد جاوااسکریپت، سرقت اطلاعات کاربران و دور زدن مکانیزمهای امنیتی مرورگر.
شناسایی و بهرهبرداری از آسیبپذیری SQL Injection برای دور زدن احراز هویت، استخراج اطلاعات حساس و تحلیل ساختار پایگاه داده در سناریوهای واقعی وب.
رقابت نهایی تیمها در یک CTF جامع شامل چالشهای فارنزیک، مهندسی معکوس، Pwn و امنیت وب با سناریوهای نزدیک به دنیای واقعی.
همین الان ثبتنام کن و با پشتیبانی تیم حرفهای ما، مهارتهایی کسب کن که بازار کار بهشون نیاز داره.
شروع یادگیریمنتورهای این بوتکمپ، مهندسان ارشد شرکتهای برتر هستند که بهجای تکرار مبانی، تجربهی واقعیشان از دنیای کار را به شما منتقل میکنند.
آنچه پس از پایان این مسیر به دست میآورید.
پورتفولیوی پروژههای واقعی برای ارائه به بازار کار.
تسلط بر تکنولوژیهای روز با تمرین عملی.
شبیهسازی مصاحبههای فنی و چالشهای استخدام.
ارتباط با منتورها و متخصصان صنعت.
سند معتبر برای تایید تخصص و مهارتهای شما.
پاسخ ابهامات شما اینجاست. اگر سوال دیگری دارید، پشتیبانی ما آماده پاسخگویی است.